آژانس امنیت سایبری ایالات متحده (CISA) اعلام کرد که هرچند اختلال سراسری ناشی از آپدیت معیوب کروداسترایک یک حمله سایبری نبوده است، اما عوامل خرابکار در حال سوءاستفاده از این حادثه برای اجرای حملات فیشینگ و سایر فعالیتهای کلاهبردارانه هستند.
CISA به کاربران هشدار داده که از کلیککردن روی ایمیلهای فیشینگ یا لینکهای مشکوک خودداری کنند، زیرا این کار میتواند منجر به نفوذ به ایمیل و سایر کلاهبرداریها شود.
هکرها از اختلال کروداسترایک برای حملات فیشینگ سوءاستفاده میکنند 3
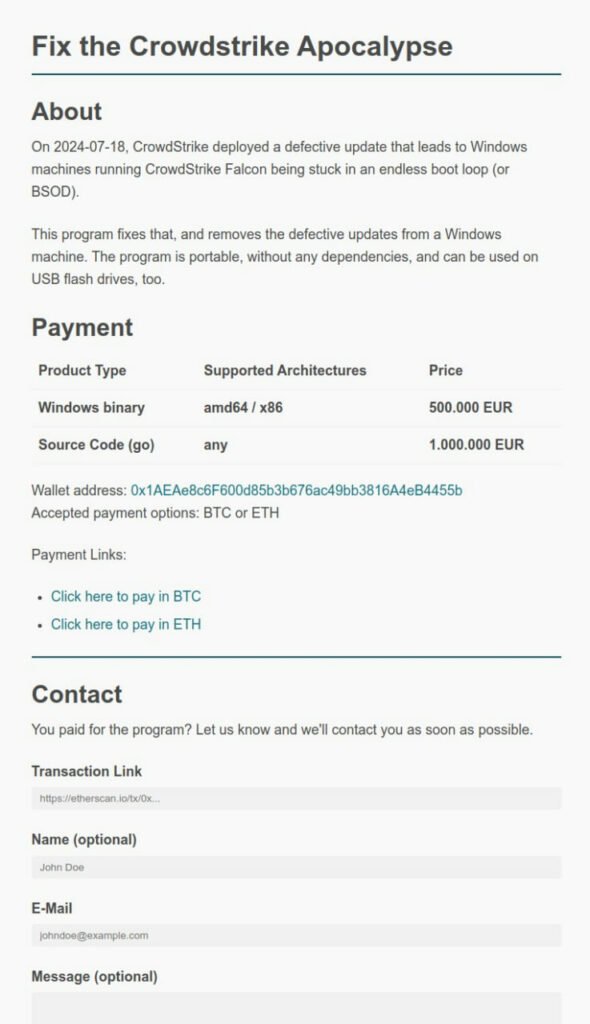
یک محقق امنیتی در شبکه اجتماعی ایکس گزارش داد که هکرها آغاز به ارسال ایمیلهای فیشینگ کردهاند که آدرسهای فرستنده را بهطوری جعل کردهاند که گویی از طرف شرکت کروداسترایک ارسال شدهاند؛ در یکی از این ایمیلها ادعا شده که پس از پرداخت چند صد یورو مشکل برطرف خواهد شد.
راشل توباک، مؤسس شرکت امنیت سایبری، نیز در پستهای متعدد در ایکس هشدار داد که هکرها ممکن است از این اختلال سراسری برای فریب دادن کاربران و دزدیدن رمزعبور یا سایر اطلاعات حساس استفاده کنند.
از صبح روز جمعه در شبکههای اجتماعی به یک مشکل جهانی اشاره شد که در آن رایانههای ویندوزی با صفحه آبی مرگ (BSOD) روبرو شدند؛ بسیاری از خطوط هوایی، بانکها، شبکههای تلویزیونی و حتی سرویسهای اضطراری دچار اختلال شدند. کارشناسان حوزه IT راهحل اصلی را اجرای ویندوز در حالت و حذف فایلهای معیوب کروداسترایک معرفی کردهاند، در حالی که مایکروسافت نیز بیان داشته که چندبار ریبوت کردن سیستم ممکن است مشکل را برطرف نماید.